

2026年10月,一场发生在欧洲超市的网络攻击,让原本不太受关注的冷链设备成为物联网安全领域的焦点。
10月11日,法国多家连锁超市的联网制冷系统遭到攻击,部分冷柜温度被远程调高至50℃以上,甚至有设备达到80℃,造成食品损失,并引发火情。不到一个月后的11月2日,瑞典、比利时、卢森堡、爱尔兰、爱沙尼亚等国又出现类似事件,多个零售品牌的冷藏系统受到影响。
这些事件有一个共同特点:攻击目标不是传统意义上的服务器、数据库或支付系统,而是负责控制冷柜温度的物联网设备。
对于建筑智能化和物联网行业而言,这起事件值得关注的地方,不仅是联网设备遭到攻击,更在于它揭示了一个日益突出的问题:当越来越多的物理设备接入网络,设备安全、远程运维与责任管理却没有形成相匹配的体系。
物联网正在改变设备的连接方式,也在重新定义网络安全的边界。
从法国到北欧:一次针对物理设备的网络攻击
据央视新闻、新华社及英国《卫报》等媒体报道,10月11日夜间,法国多家大型连锁超市的制冷控制系统出现异常。受到影响的品牌包括Intermarché、家乐福、勒克莱尔、Monoprix等。
法国方面披露,全国约有700家超市受到影响。部分冷柜温度在短时间内被远程调整至异常高温,导致大量冷藏食品无法继续销售。Intermarché首席执行官表示,此次事件可能造成数千万欧元损失。
调查将攻击线索指向包括丹麦丹佛斯(Danfoss)在内的制冷控制系统供应商。法国国家信息系统安全局(ANSSI)随后确认,另有两家厂商的相关控制系统也遭到攻击。
11月2日凌晨,类似事件再次发生。比利时至少76家超市及其他零售门店报告制冷系统异常,家乐福比利时部分门店、德尔海兹(Delhaize)以及瑞典ICA、Coop等零售品牌均受到不同程度影响。比利时一家制冷服务企业负责人表示,攻击者将冷柜蒸发器切换至除霜模式,导致制冷功能受到破坏。
截至目前,尚无组织或个人宣称对此次攻击负责,相关调查仍在进行。
从技术层面看,这些设备原本接入互联网,是为了实现远程温度监测、故障告警、能耗管理和维护服务。联网本身并非问题,真正的风险在于:当远程控制通道缺乏有效的身份认证、访问限制和安全维护时,原本服务于设备运维的数字化能力,也可能成为攻击者操纵物理设备的入口。
这也是IT与OT(信息技术与运营技术)融合之后,必须面对的新型安全风险。
比漏洞更值得警惕的,是物联网安全的三大短板
这次事件并不意味着攻击者掌握了多么复杂的技术。真正值得行业警惕的,是一些已经被发现、甚至已经有修复方案的安全问题,仍然长期存在于实际运行的设备中。
1. 补丁已经发布,设备却未必能够及时更新
据加拿大广播公司(CBC)等媒体报道,涉事系统存在的部分固件漏洞此前已经被安全研究人员披露,相关厂商也发布了修复补丁。
但漏洞披露与漏洞修复之间,并不能直接画上等号。
与个人电脑、智能手机不同,制冷控制器、楼宇自控设备、工业网关等OT设备通常具有较长的运行周期,更新固件需要考虑设备兼容性、业务连续性、现场调试以及停机风险。
尤其是在超市、医院、数据中心等连续运营场景中,设备维护往往由第三方服务商承担,业主未必掌握完整的设备清单、固件版本和更新记录。部分设备可能长期使用旧版本固件,甚至仍在沿用出厂默认口令。厂商发布了补丁,却没有形成有效的现场更新机制,最终导致已知漏洞持续暴露。
这说明,物联网安全的核心矛盾正在从“能否发现漏洞”,转向“能否确保漏洞得到及时修复”。
2. 设备接入了网络,安全责任却没有同步接入
物联网系统的复杂性在于,其运行往往涉及多个主体。
设备厂商负责产品研发与固件更新,系统集成商负责网络接入与系统部署,第三方服务商负责日常维护,最终业主负责设备运营和安全管理。
一旦发生安全问题,责任边界很容易变得模糊:厂商认为已经提供补丁,服务商认为自己只负责设备维护,业主则可能并不清楚设备是否存在安全风险。
这种责任断链,在建筑智能化项目中同样普遍存在。
例如,楼宇自控系统中的DDC控制器、能源管理网关、智能照明控制器、电梯监控设备以及各类IoT传感终端,可能分别由不同厂商和集成商提供。项目交付后,设备账号、网络权限、固件更新和远程维护通道往往分散在不同主体手中。
如果缺乏统一的资产台账和安全管理机制,即使单个产品具备安全功能,也很难保证整个系统的安全性。
3. 网络攻击的后果,已经从数据泄露延伸到物理运行
传统网络安全事件通常以数据泄露、系统瘫痪、业务中断等方式衡量,而这次欧洲超市事件则呈现出更加直接的物理影响。
攻击者不需要获取超市的全部经营数据,也不一定需要突破核心业务系统,只要能够操纵制冷控制设备,就可能造成食品损毁、设备异常运行,甚至引发火灾等次生风险。
这一变化对智能建筑行业尤其重要。
楼宇自控系统管理着空调、通风、照明、给排水等设备;数据中心的监控与控制系统关系到供配电、制冷和环境保障;智能家居系统则涉及门锁、摄像头、燃气报警及家庭能源设备。
这些系统一旦遭到攻击,影响就不再局限于网络空间,而可能直接传导至建筑运行、人员安全和公共服务。
因此,OT安全不能简单套用传统IT安全思路,而需要同时考虑网络防护、设备运行可靠性和物理安全。
从欧洲CRA到国内标准:设备安全进入全生命周期管理阶段
欧洲这次事件发生的时间节点也值得关注。
欧盟《网络韧性法案》(Cyber Resilience Act,CRA,法规编号EU 2024/2847)已于2024年12月10日生效。其中,漏洞及重大安全事件报告相关义务自2026年9月11日起先行适用,主要产品合规义务将于2027年12月11日起适用。
这意味着,联网产品的网络安全正在从企业自愿采取的技术措施,逐步转变为具有明确法律约束的产品责任。对于面向欧洲市场的物联网设备厂商而言,安全设计、漏洞管理、软件更新和产品支持周期,都将成为产品合规的重要组成部分。
国内相关标准建设也在持续推进。工信部2021年印发的《物联网基础安全标准体系建设指南》,围绕总体安全要求、终端安全、网关安全、平台安全和安全管理五大方向构建标准体系。《关键信息基础设施安全保护条例》也已于2021年9月1日起施行,为相关运营单位的网络安全保护提出了制度要求。
对于国内智能化行业而言,这些政策和事件共同指向一个趋势:设备安全不能再被视为项目交付后的附加服务,而应成为产品选型、系统设计、工程实施和运营维护的基础要求。
具体来看,至少有三个方面需要尽快落实:
第一,建立设备全生命周期安全管理机制。 在产品采购和工程招标阶段,明确固件支持周期、漏洞修复机制、默认口令管理和安全更新责任,并将其纳入项目验收及运维合同。
第二,强化OT网络分区与远程访问控制。 楼宇自控、制冷控制、能源管理等系统不应与办公网、互联网直接互通。确有远程运维需求的,应通过受控网关、VPN、多因素身份认证、访问白名单等方式建立安全通道,并保留完整的操作审计记录。
第三,将安全支持能力纳入设备选型评价。 除性能、兼容性、能耗和价格外,还应关注厂商是否提供持续的安全更新、漏洞响应和生命周期支持。对于已经停止安全维护的设备,应建立风险评估与替换机制。
结语:智能化不能只有连接能力,还要有安全能力
欧洲超市冷柜遭攻击事件,给物联网和智能化行业敲响了一次非常直观的警钟。
过去,行业谈论智能化,更多关注设备能否联网、系统能否互通、数据能否汇聚以及平台能否实现集中管理。但随着联网设备数量增加、远程运维成为常态,连接能力本身也在不断扩大系统的攻击面。
尤其是在建筑智能化领域,设备数量多、品牌体系复杂、运行周期长、运维主体分散,这些特点决定了安全问题很难通过单一产品或某个安全平台彻底解决。
未来,真正成熟的智能化系统,不仅要实现设备互联和业务协同,还必须具备持续更新、权限可控、风险可监测、故障可追溯的能力。
从“设备上云”到“安全运营”,物联网产业需要补上的,不只是技术短板,更是贯穿产品、工程与运维全过程的责任体系。
当一台联网冷柜都可能成为攻击入口时,楼宇自控、智能家居和工业物联网显然没有理由将安全问题留到项目交付之后。
——————————————————————————————
峰会预告
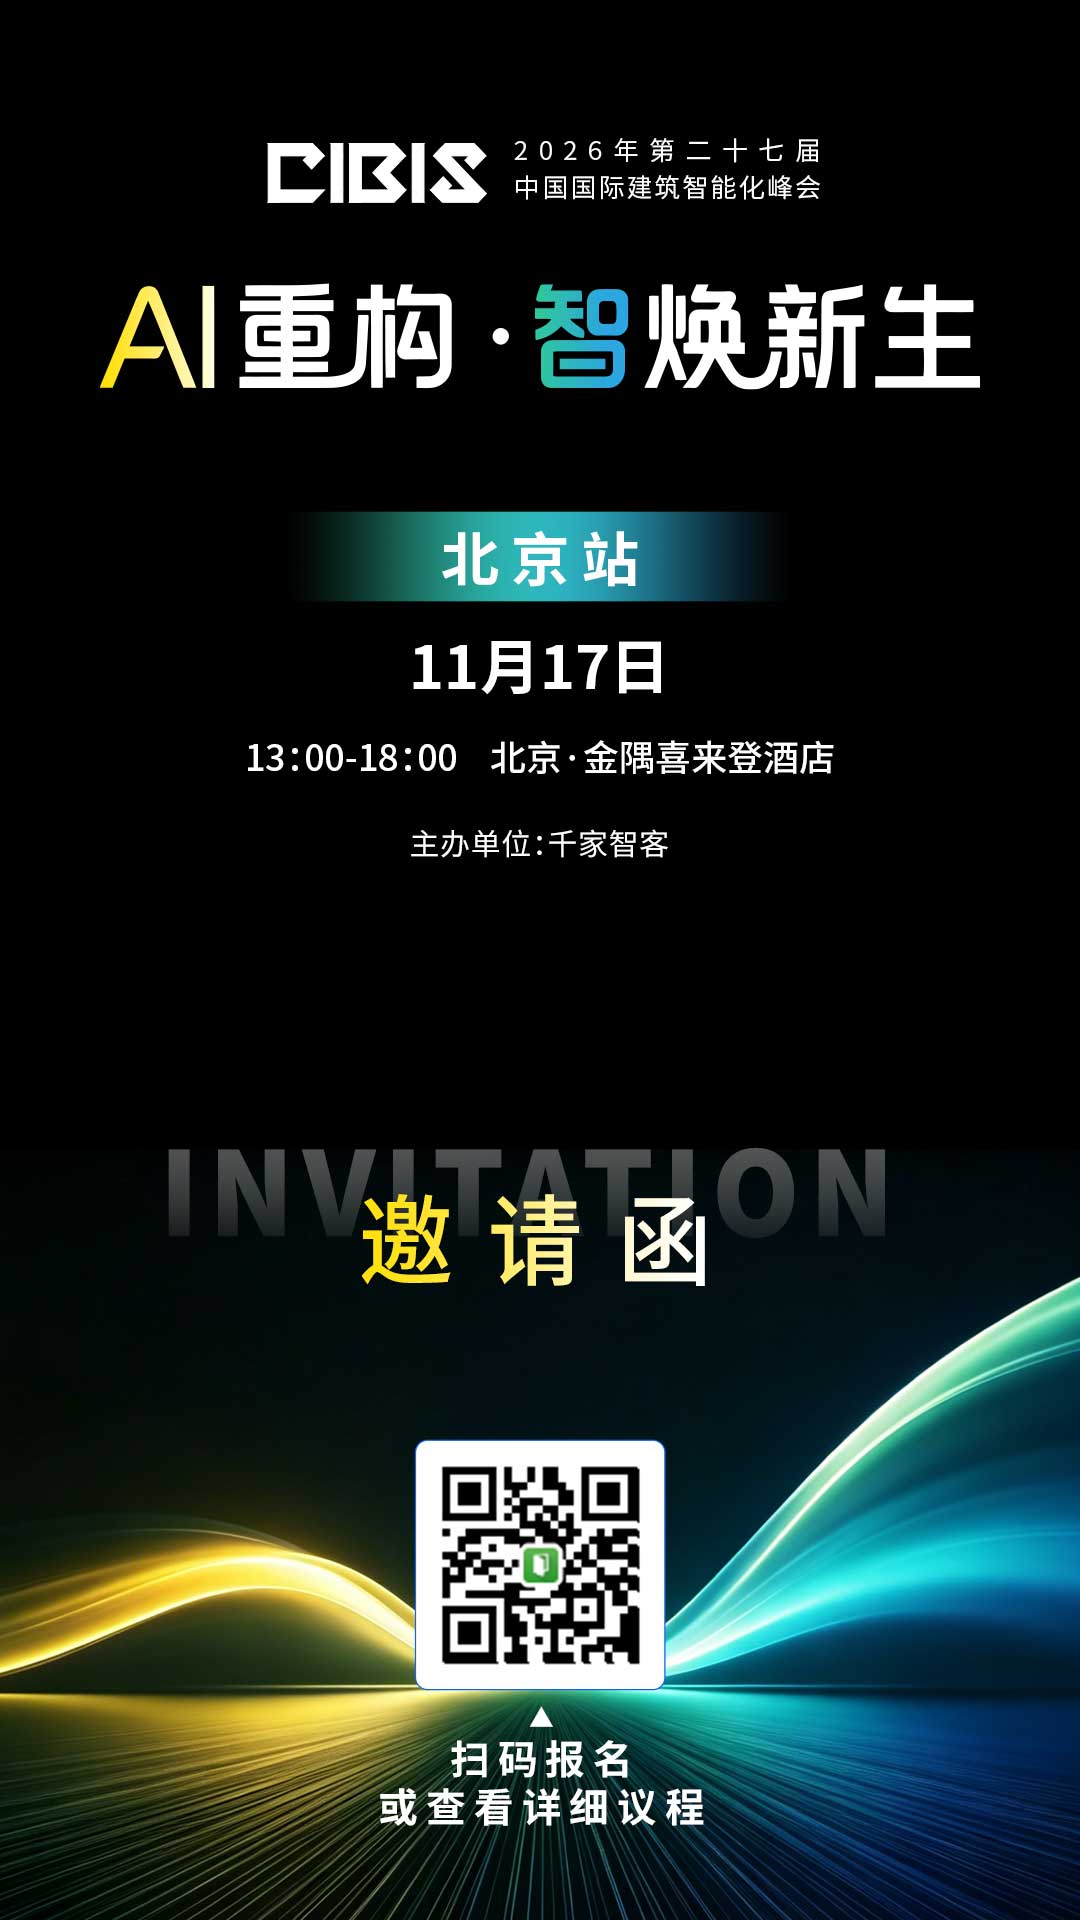
由千家网主办的第27届CIBIS峰会已正式开启,本届峰会将围绕"AI重构·智焕新生"年度主题,汇聚全国设计院专家、行业协会领导、建筑智能化专家、系统集成商、工程商、终端用户以及国内外知名品牌企业,通过主题演讲、技术分享、高端对话、创新展示、场景交流等多元形式,共同探讨AI时代建筑智能化产业的发展方向,推动智能建筑迈向更加智能、更高效、更低碳、更具生命力的新阶段。欢迎行业小伙伴积极报名参会,分享交流!
报名参会
成都站 (已结束):https://hdxu.cn/KEUDM
西安站 (已结束:https://hdxu.cn/6G03Q
北京站 (11月17日):https://hdxu.cn/LaWOm
上海站 (11月19日):https://hdxu.cn/c0H71
广州站 (12月10日):https://hdxu.cn/MuQF8
更多CIBIS峰会信息,参见峰会官网:summit.qianjia.com
参与评论 (0)